
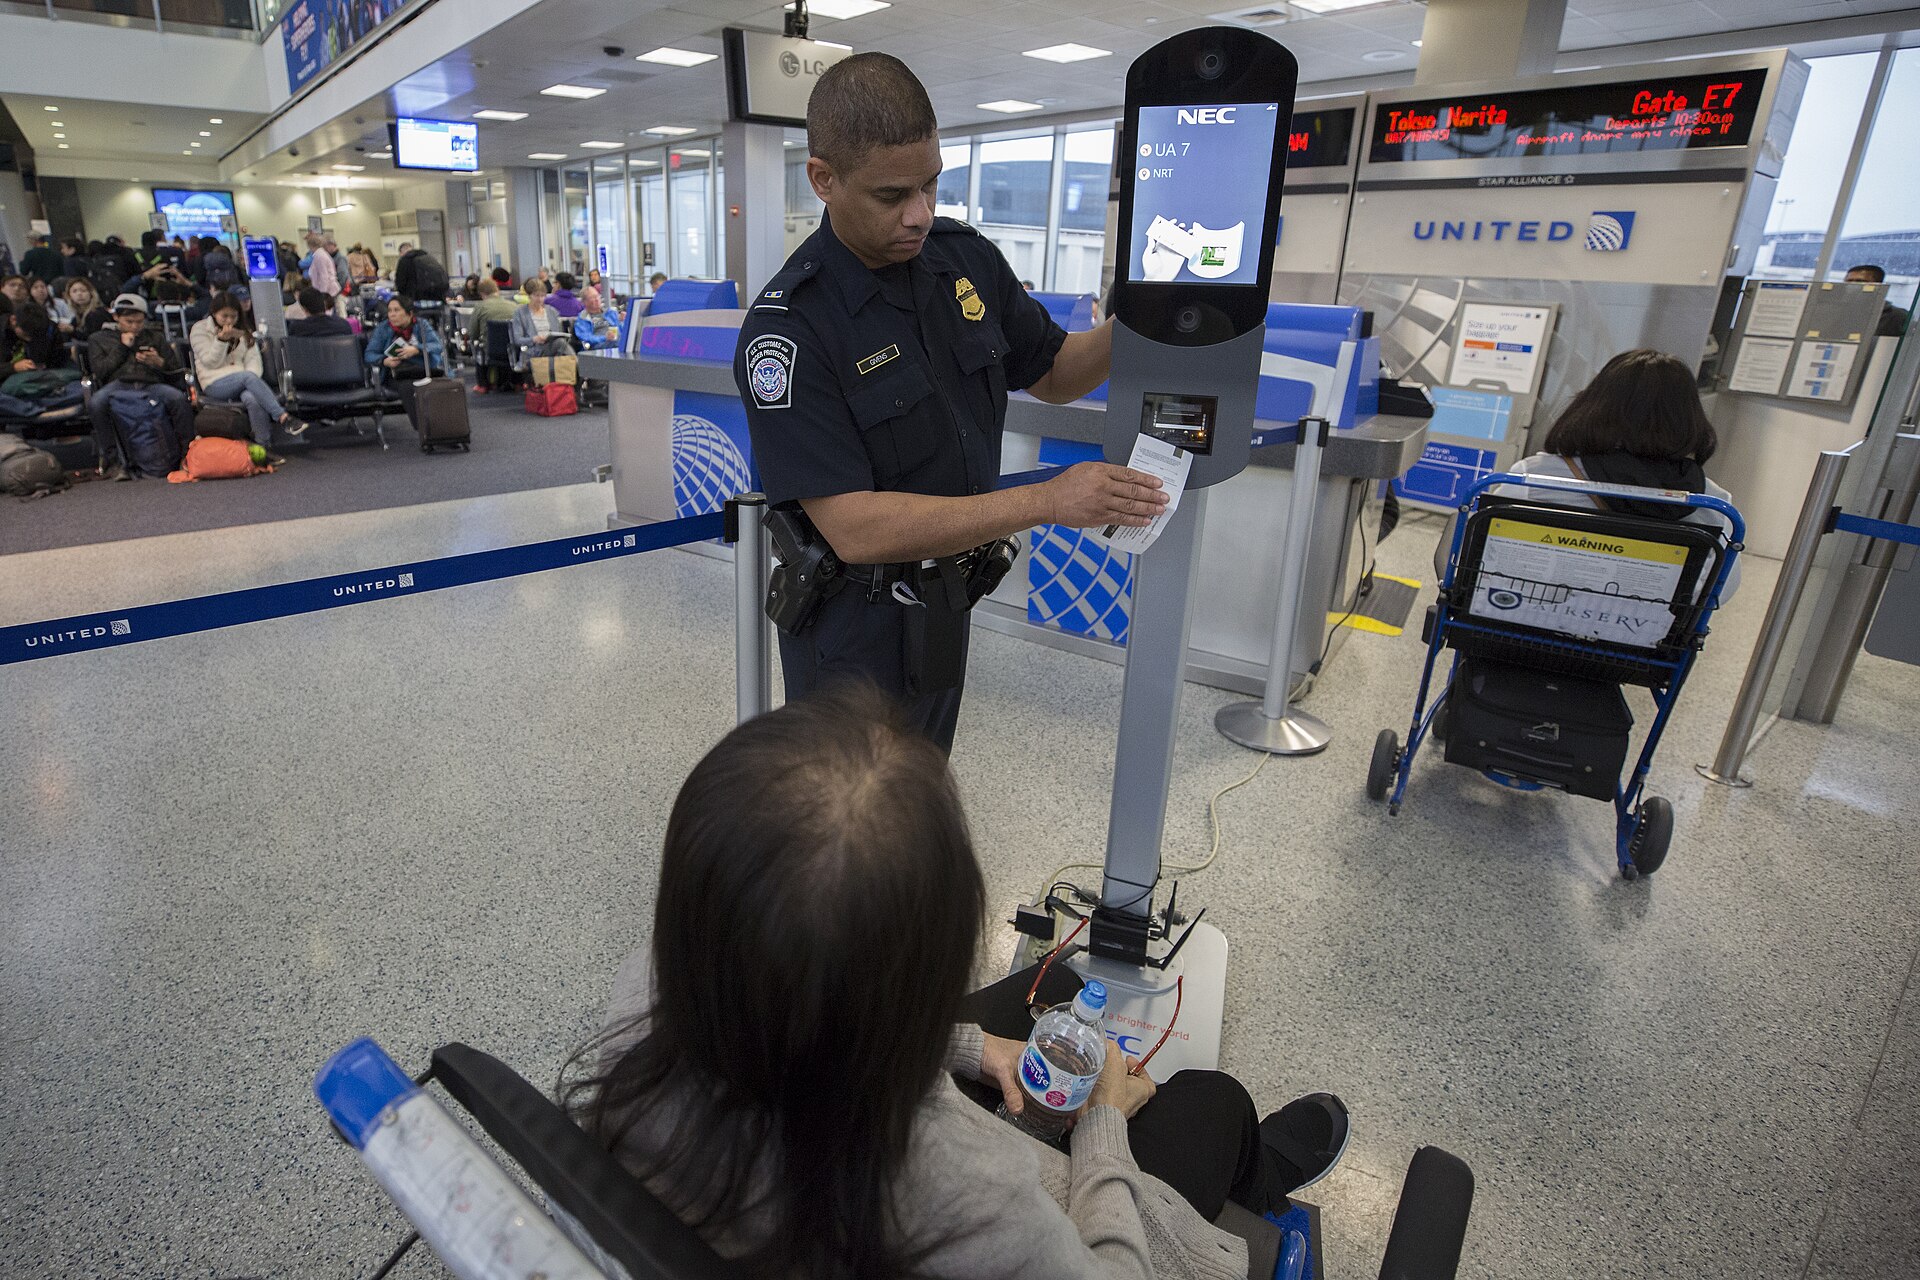
Riconoscimento facciale e diritti digitali negli scali aerei
L’integrazione di sistemi biometrici nei punti nevralgici di transito aeroportuale ridefinisce il rapporto tra efficienza operativa e autodeterminazione dell’individuo. La digitalizzazione dei flussi di imbarco presso lo scalo di Milano Linate, attraverso l’uso del riconoscimento facciale, pone un interrogativo fondamentale sulla reale titolarità e sicurezza delle chiavi crittografiche associate alle credenziali digitali dei passeggeri in transito.
Il delicato bilanciamento tra la velocizzazione delle procedure di sicurezza e la salvaguardia dei dati biometrici ha spinto le autorità di vigilanza ad approfondire l’architettura tecnica del sistema. La questione centrale risiede nell’effettiva capacità del singolo viaggiatore di mantenere il controllo esclusivo sui propri modelli biometrici lungo l’intera filiera del trattamento informatico.
Contesto storico, quadro regolatorio ed evoluzione degli scenari europei
La trasformazione digitale degli aeroporti europei ha visto una progressiva spinta verso l’automazione dei controlli di sicurezza e di imbarco, culminata nella progettazione di soluzioni basate sulla scansione dei tratti fisionomici. In questo percorso, la Società per Azioni Esercizi Aeroportuali S.E.A. ha comunicato formalmente all’Autorità Garante, con nota del 3 maggio 2024, l’intenzione di procedere all’avvio dell’iniziativa denominata FaceBoarding presso l’aeroporto di Milano Linate.
Parallelamente allo sviluppo delle tecnologie biometriche applicate ai trasporti, il quadro normativo dell’Unione Europea ha registrato un importante chiarimento interpretativo. Il 24 maggio 2024, il Comitato europeo per la protezione dei dati ha adottato l’Opinion n. 11/2024, intervenendo ai sensi dell’articolo 64, paragrafo 3 del Regolamento generale sulla protezione dei dati per garantire un’applicazione coerente del GDPR in tutto lo Spazio Economico Europeo, come previsto dall’articolo 65, paragrafo 1, lettera c).
Nel parere europeo n. 11/2024 sono stati tipizzati e confrontati diversi modelli architetturali di trattamento dei dati biometrici in ambito aeroportuale. La linea di demarcazione principale tracciata dal Comitato risiede nella differenza tra la conservazione dei dati biometrici governata esclusivamente dall’utente e i sistemi che centralizzano o condividono la gestione delle relative chiavi crittografiche.
Mentre lo Scenario 2 analizzato dall’EDPB prevede la conservazione centralizzata di un modello biometrico cifrato con una chiave segreta nota unicamente al passeggero, lo Scenario 3.1 delinea un’architettura in cui le chiavi di cifratura non sono nella disponibilità esclusiva dell’interessato. Secondo il Comitato europeo, tale assetto determina l’impossibilità di garantire la conformità ai principi di protezione dei dati fin dalla progettazione e per impostazione predefinita stabiliti dall’articolo 25 del GDPR.
Sulla base di questi principi e della comunicazione iniziale pervenuta a maggio 2024, l’Autorità Garante per la protezione dei dati personali ha deciso di avviare d’ufficio, il 16 dicembre 2024, una formale istruttoria. L’obiettivo dell’azione ispettiva è stato quello di accertare a quale scenario operativo fosse effettivamente riconducibile l’infrastruttura implementata da SEA a Linate.
Attori istituzionali, gestori e organismi tecnici coinvolti
Il procedimento ha visto l’interazione diretta tra regolatori sovranazionali, l’autorità amministrativa indipendente nazionale e il gestore delle infrastrutture aeroportuali milanesi. Ciascun soggetto ha operato all’interno delle rispettive competenze giuridiche e prerogative di controllo:
- Società Esercizi Aeroportuali (S.E.A. S.p.A.): società concessionaria della gestione delle infrastrutture aeroportuali di Milano Linate e Milano Malpensa, responsabile dell’implementazione e dell’esercizio del sistema FaceBoarding destinato ai passeggeri.
- Garante per la protezione dei dati personali: autorità di controllo indipendente italiana designata alla vigilanza sull’applicazione del GDPR, titolare dei poteri di indagine, ispezione e accertamento di violazioni in materia di privacy sul territorio nazionale.
- Comitato europeo per la protezione dei dati (EDPB): organismo dell’Unione Europea incaricato di assicurare l’uniforme applicazione delle regole sulla protezione dei dati nel SEE, autore dell’Opinion n. 11/2024.
- Aeroporto di Milano-Linate: scalo aereo metropolitano di Milano presso il quale sono stati installati e testati i varchi biometrici per l’accesso ai controlli e ai gate.
Analisi critica delle evidenze e architettura del FaceBoarding
L’istruttoria avviata il 16 dicembre 2024 si è articolata attraverso una prima richiesta di informazioni alla società di gestione, a cui sono seguiti i riscontri formali di SEA datati 14 febbraio 2025 e 14 aprile 2025. Dalla documentazione emerge che il sistema FaceBoarding opera su due passaggi operativi distinti: l’ingresso all’area dei controlli di sicurezza, definita area sterile, e la successiva fase di imbarco presso i gate dedicati.
Le finalità dichiarate dal gestore mirano a snellire le tempistiche operative e incrementare i livelli di soddisfazione dei viaggiatori grazie alla fluidificazione dei transiti. Accanto all’uso per il singolo volo, il sistema offre all’utente la facoltà di sottoscrivere un programma a lungo termine previo consenso specifico, che estende la conservazione dei dati biometrici fino al 31 dicembre dell’anno di adesione.
«A differenza dello Scenario 2 – che prevede la conservazione centralizzata all’interno dell’aeroporto di un modello biometrico registrato in forma cifrata con una chiave segreta nota esclusivamente al passeggero – nello Scenario 3.1. le chiavi non sono note esclusivamente ai passeggeri. Pertanto il trattamento proposto nell’ambito dello Scenario 3.1. non può essere compatibile con i requisiti in materia di protezione dei dati fin dalla progettazione e protezione dei dati per impostazione predefinita ai sensi dell’articolo 25 GDPR»
Il punto di divergenza tecnico-giuridico ruota attorno alla gestione delle Digital Travel Credentials (DTC). La società SEA ha sostenuto nelle proprie memorie difensive che la propria soluzione informatica implementa misure di mitigazione tali da differenziare il FaceBoarding dallo Scenario 3.1 censurato dall’EDPB. Il gestore ha dichiarato di non possedere la capacità tecnica di accedere, modificare o decifrare le credenziali DTC, che risulterebbero trasmesse ai sistemi locali solo a seguito di un’azione attiva e consapevole del passeggero.
Nonostante SEA abbia ammesso l’esistenza di analogie sul piano dell’architettura generale con lo Scenario 3.1, l’azienda ha fatto leva sulle misure di contenimento adottate per argomentare un elevato grado di signoria dell’utente sui propri parametri biometrici. Tuttavia, la linea interpretativa europea ha chiarito che quando i modelli biometrici e le relative chiavi crittografiche non risiedono sotto il dominio esclusivo dell’interessato, si configura una vulnerabilità strutturale.
Secondo quanto sancito dall’EDPB nei paragrafi 68-70 dell’Opinion 11/2024, la mancata riserva esclusiva delle chiavi espone il trattamento a un duplice rischio: da un lato priva l’interessato del controllo attivo sui propri dati, dall’altro aumenta l’esposizione a violazioni informatiche e attacchi malevoli. Tale configurazione determina la violazione dell’articolo 5, paragrafo 1, lettera f), e dell’articolo 32 del Regolamento.
«SEA non ha, pertanto, modo di accedere, modificare, né decriptare le Digital Travel Credentials, che sono trasferite ai sistemi S.E.A. per consentire l’identificazione presso l’aeroporto solo a seguito di un’azione da parte del passeggero in tal senso»
Per verificare la corrispondenza tra le dichiarazioni fornite nelle memorie scritte e il funzionamento effettivo dell’infrastruttura, il Garante Privacy ha svolto un accertamento ispettivo in loco nelle giornate del 7 e 8 luglio 2025 presso la sede di SEA. L’audit sul campo ha inteso chiarire la catena di custodia del dato e i processi di crittografia attivi nei server dello scalo.
Trasparenza procedimentale e base giuridica della documentazione
L’intero percorso istruttorio e le determinazioni dell’Autorità derivano dall’esercizio dei poteri pubblicistici di controllo attribuiti dalla normativa europea e nazionale sulla tutela dei dati. La ricostruzione dei fatti poggia sugli atti ufficiali del procedimento culminato nel provvedimento del 12 marzo 2026, identificato nel registro documentale dell’Autorità con il numero 10238246.
La consultazione del documento primario e l’analisi della corrispondenza intercorsa tra SEA e il collegio di vigilanza garantiscono la piena verificabilità delle evidenze tecniche e delle argomentazioni giuridiche richiamate. Gli atti emanati dalle amministrazioni pubbliche nell’esercizio delle loro funzioni costituiscono patrimonio documentale liberamente accessibile, ai sensi dell’articolo 5 della Legge 22 aprile 1941 n. 633, che esclude dalla protezione del diritto d’autore i testi ufficiali dello Stato e delle pubbliche autorità.