
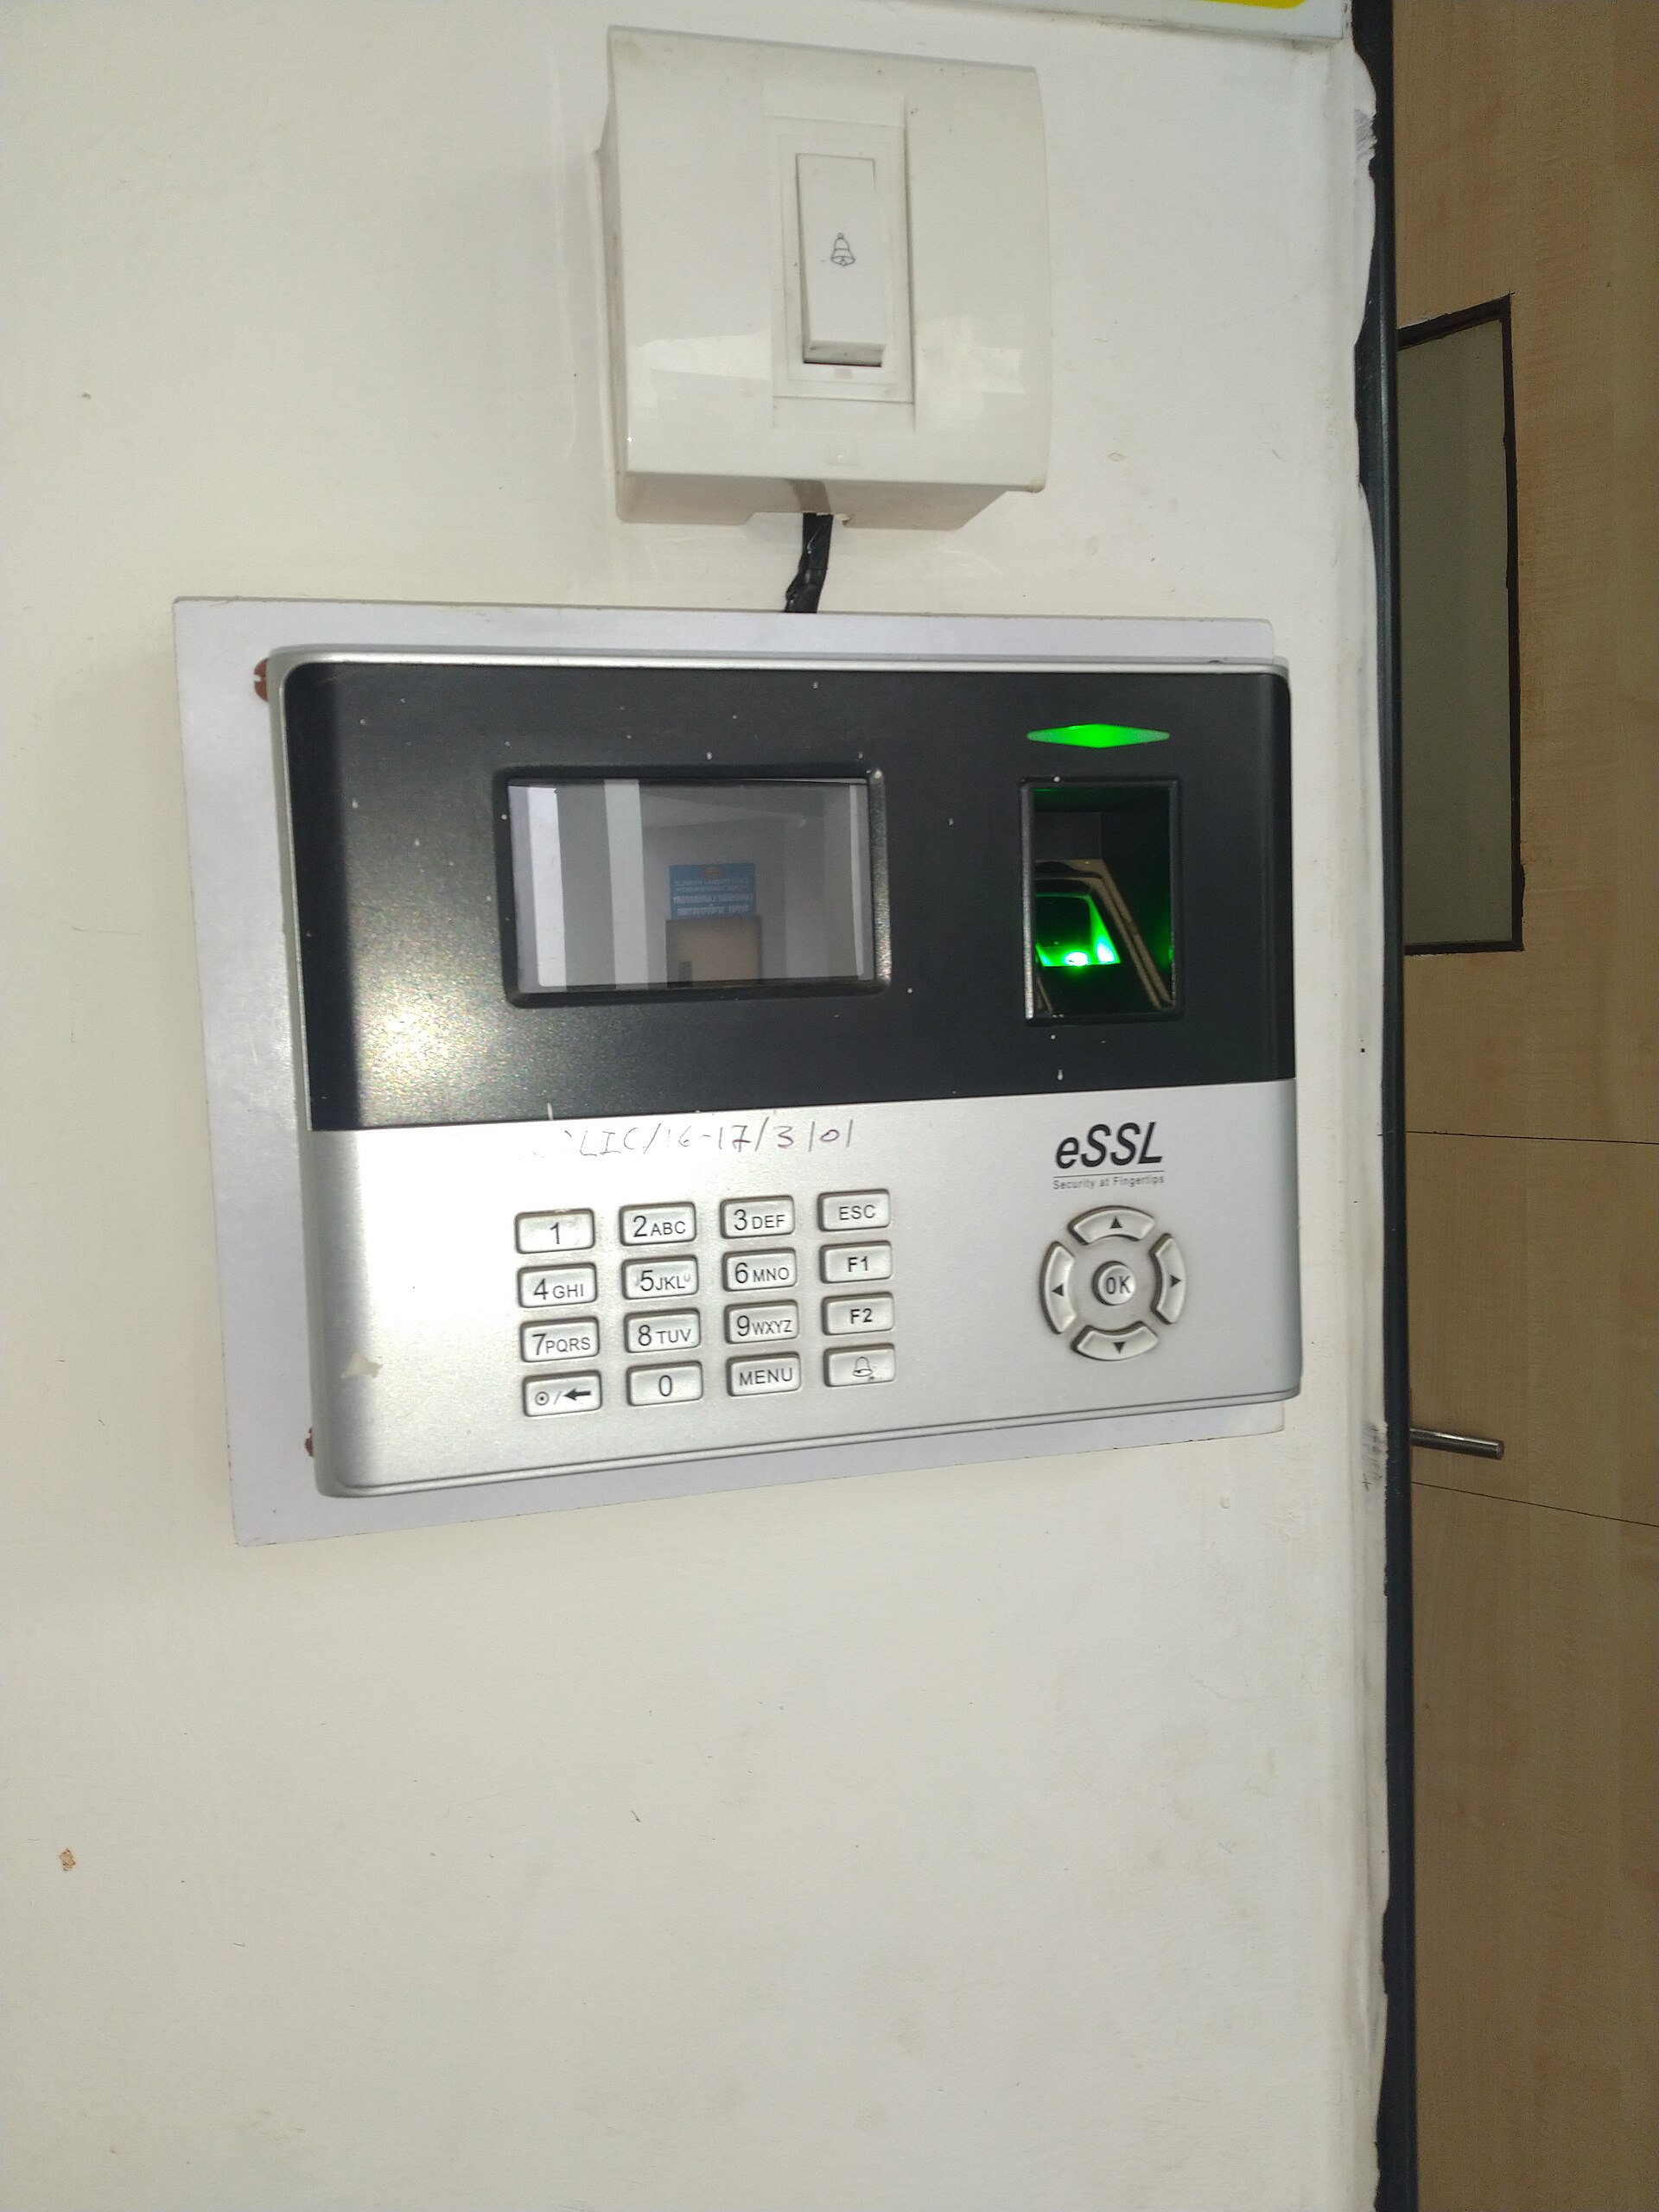
Interesse pubblico e principio di proporzionalità
La trasformazione tecnologica dei sistemi di controllo negli appalti pubblici dei servizi territoriali pone interrogativi stringenti sulla salvaguardia delle libertà individuali dei lavoratori subordinati. La sorveglianza delle presenze mediante l’acquisizione di parametri fisici immutabili rappresenta una lesione sostanziale del principio di proporzionalità, specialmente quando coinvolge manodopera impiegata in mansioni esecutive e ausiliarie.
Il monitoraggio biometrico trasforma il corpo del prestatore d’opera in un terminale di autenticazione aziendale, scavalcando gli strumenti ordinari di marcatura oraria previsti dai contratti collettivi. La raccolta non autorizzata di tratti dattiloscopici all’interno di sedi municipali solleva un problema di trasparenza istituzionale che investe la committenza pubblica e l’intera catena di fornitura dei servizi.
Quando una cooperativa affidataria di servizi manutentivi introduce rilevatori biometrici senza alcuna copertura normativa, non si configura una semplice irregolarità amministrativa. L’omissione informativa e la mancata risposta agli organi di vigilanza evidenziano una diffusa deresponsabilizzazione datoriale rispetto alla custodia e all’integrità dei dati personali più delicati.
Contesto normativo e cronologia degli accertamenti
Il quadro giuridico comunitario e nazionale sancisce il divieto generale di trattamento delle categorie particolari di dati personali, tra cui rientrano espressamente le informazioni biometriche intese a identificare in modo univoco una persona fisica. L’evoluzione della giurisprudenza amministrativa ha costantemente ribadito che la gestione del cartellino marcatempo non giustifica l’acquisizione delle impronte digitali, esistendo alternative operative del tutto adeguate e non invasive.
La vicenda prende avvio il 18 dicembre 2024, quando la Polizia locale del Comune di XX inoltra una formale segnalazione all’Autorità di controllo, evidenziando il ricorso a strumenti biometrici da parte della Depac Società Cooperativa Sociale a r.l., operatore incaricato dei servizi di pulizia e manutenzione territoriale. L’istruttoria preliminare avviata il 5 febbraio 2025 non produce tuttavia alcun riscontro da parte della società cooperativa, rendendo necessario l’intervento coattivo.
Di fronte al totale silenzio dell’operatore economico, l’Autorità delega i militari specializzati per effettuare le contestazioni formali e condurre accessi ispettivi diretti. Le attività di verifica sul campo si svolgono nelle giornate del 4 e 5 giugno 2025, interessando sia la sede legale dell’impresa sia gli immobili comunali situati in provincia di Pavia, dove i dispositivi elettronici risultavano effettivamente operativi.
Gli accertamenti documentali e informatici consentono di acquisire i log memorizzati nei terminali, attestando una rilevazione capillare e continuativa. Nello specifico, la pattuglia riscontra l’estrazione sistematica dei dati dattiloscopici relativi a quattro operai presso il deposito-rimessa comunale da aprile 2025 e a due operai presso l’ingresso del palazzo municipale a partire dal mese di settembre 2024.
Soggetti ed enti coinvolti
L’Autorità di controllo e i nuclei operativi
Il Garante per la protezione dei dati personali è l’organo collegiale indipendente preposto alla tutela dei diritti e delle libertà fondamentali in materia di trattamento dei dati. Nell’ambito delle proprie attribuzioni istituzionali, l’Autorità ha coordinato l’intera sequenza istruttoria, accertando i profili di non conformità rispetto al Regolamento europeo e alle linee guida consolidated sui luoghi di lavoro.
Il Nucleo speciale privacy e frodi tecnologiche della Guardia di Finanza ha operato su delega diretta dell’organo collegiale, conducendo le attività ispettive, la notifica delle violazioni amministrative per omesso riscontro e l’estrazione forense dei dati custoditi nei dispositivi elettronici dislocati nelle pertinenze comunali.
La catena datoriale e l’ente locale
La Depac Società Cooperativa Sociale a r.l. risulta il datore di lavoro e titolare del trattamento, con un organico complessivo dichiarato di circa cento dipendenti. La cooperativa è risultata affidataria dei servizi di pulizia e manutenzione per conto dell’amministrazione locale, impiegando stabilmente sei lavoratori nelle sedi municipali a partire dal primo agosto 2024.
Il Comune di XX, ente territoriale in provincia di Pavia, costituisce il luogo materiale in cui i due terminali biometrici sono stati collocati ed esercitati. L’amministrazione comunale e il relativo corpo di Polizia locale hanno assunto il ruolo di segnalanti primari, consentendo l’avvio delle indagini volte a verificare la legittimità della sorveglianza tecnica negli spazi pubblici.
Analisi critica delle evidenze e nodi aperti
L’inquadramento normativo del dato biometrico
L’articolo 4, numero 14, del Regolamento generale sulla protezione dei dati definisce i dati biometrici come elementi ottenuti da trattamenti tecnici specifici relativi a caratteristiche fisiche o fisiologiche atte a consentire l’identificazione univoca. L’articolo 9, paragrafo 2, del medesimo testo elenca in maniera tassativa ed esaustiva le deroghe ammesse al divieto generale di trattamento, subordinate al rigoroso rispetto delle misure di garanzia nazionali.
L’ordinamento vigente non consente il trattamento di dati biometrici dei dipendenti per finalità di rilevazione della presenza in servizio, principio ribadito dai provvedimenti n. 109 e 106 del 22 febbraio 2024, n. 369 del 10 novembre 2022 e n. 16 del 14 gennaio 2021.
L’assenza di un fondamento normativo primario rende illegittimo il trattamento alla radice, violando gli articoli 5 e 9 del Regolamento. La prassi datoriale ha ignorato i principi basilari di minimizzazione e limitazione della finalità, imponendo una schedatura biometrica a fronte di compiti esecutivi che non presentavano alcun profilo di eccezionalità o di sicurezza critica tale da richiedere identificazioni biometriche.
Il disallineamento informativo e gli obblighi di cooperazione
La condotta della cooperativa evidenzia una duplice frattura procedurale. Da un lato, l’omessa consegna dell’informativa preventiva prescritta dall’articolo 13 lede il canone generale di trasparenza verso i subordinati; dall’altro, la mancata tenuta o esibizione del registro dei trattamenti di cui all’articolo 30 impedisce qualsiasi tracciamento delle misure di sicurezza adottate per la custodia delle impronte digitali.
A seguito della richiesta di informazioni avanzata ai sensi dell’art. 157 del Codice in data 5 febbraio 2025, regolarmente consegnata, la Società non ha inviato alcun riscontro, rendendo necessario l’intervento ispettivo delegato alla Guardia di finanza.
Il mancato adempimento alla richiesta formale dell’Autorità ai sensi dell’articolo 157 del Codice di settore costituisce una violazione autonoma e grave. Tale condotta ha precluso la cooperazione preventiva e ha imposto l’accesso ispettivo in loco per ricostruire flussi di dati e periodi di utilizzo dei terminali non dichiarati spontaneamente.
I quesiti irrisolti sulla gestione dei dati
L’analisi tecnica condotta sui dispositivi lascia aperti molteplici interrogativi sulla catena di custodia informatica. Non è stato chiarito se i macchinari conservassero i modelli matematici derivati (template) oppure le immagini grezze delle impronte digitali, né risultano formalizzati i tempi massimi di conservazione delle registrazioni estratte tra settembre 2024 e giugno 2025.
Resta altresì da comprendere il livello di consapevolezza dell’amministrazione ospitante rispetto alla presenza fisica di hardware biometrico all’ingresso della sede municipale e nei locali rimessa. L’installazione di apparecchiature proprietarie in stabili pubblici esige contratti di servizio definiti e una rigorosa ripartizione dei ruoli di trattamento, aspetti la cui carenza rischia di esporre la manodopera a controlli arbitrari privi di canali di tutela diretta.
Trasparenza e base giuridica
Il presente dossier analitico è redatto sulla scorta di atti istruttori e provvedimenti adottati dalle autorità di garanzia e dai corpi ispettivi dello Stato italiano, esaminati nella loro composizione formale per finalità di rendicontazione giornalistica e documentazione civica.
Il testo istituzionale di riferimento è il Provvedimento del 26 febbraio 2026 [10233224] emanato dall’Autorità Garante per la protezione dei dati personali, consultabile nel registro pubblico degli atti al link istituzionale garanteprivacy.it/home/docweb/-/docweb-display/docweb/10233224.
Ai sensi dell’articolo 5 della Legge 22 aprile 1941, n. 633, i testi degli atti ufficiali emanati dallo Stato e dalle amministrazioni pubbliche non sono soggetti a diritto d’autore e appartengono al pubblico dominio. L’elaborazione critica, la contestualizzazione dei dati e l’articolazione delle problematiche del lavoro costituiscono produzione informativa autonoma volta a garantire il controllo diffuso sull’esercizio dei poteri datoriali e amministrativi.